AI 驱动文档
您想了解什么?
用户与权限
用户与权限 控制谁可以访问此相机以及他们可以更改哪些内容。
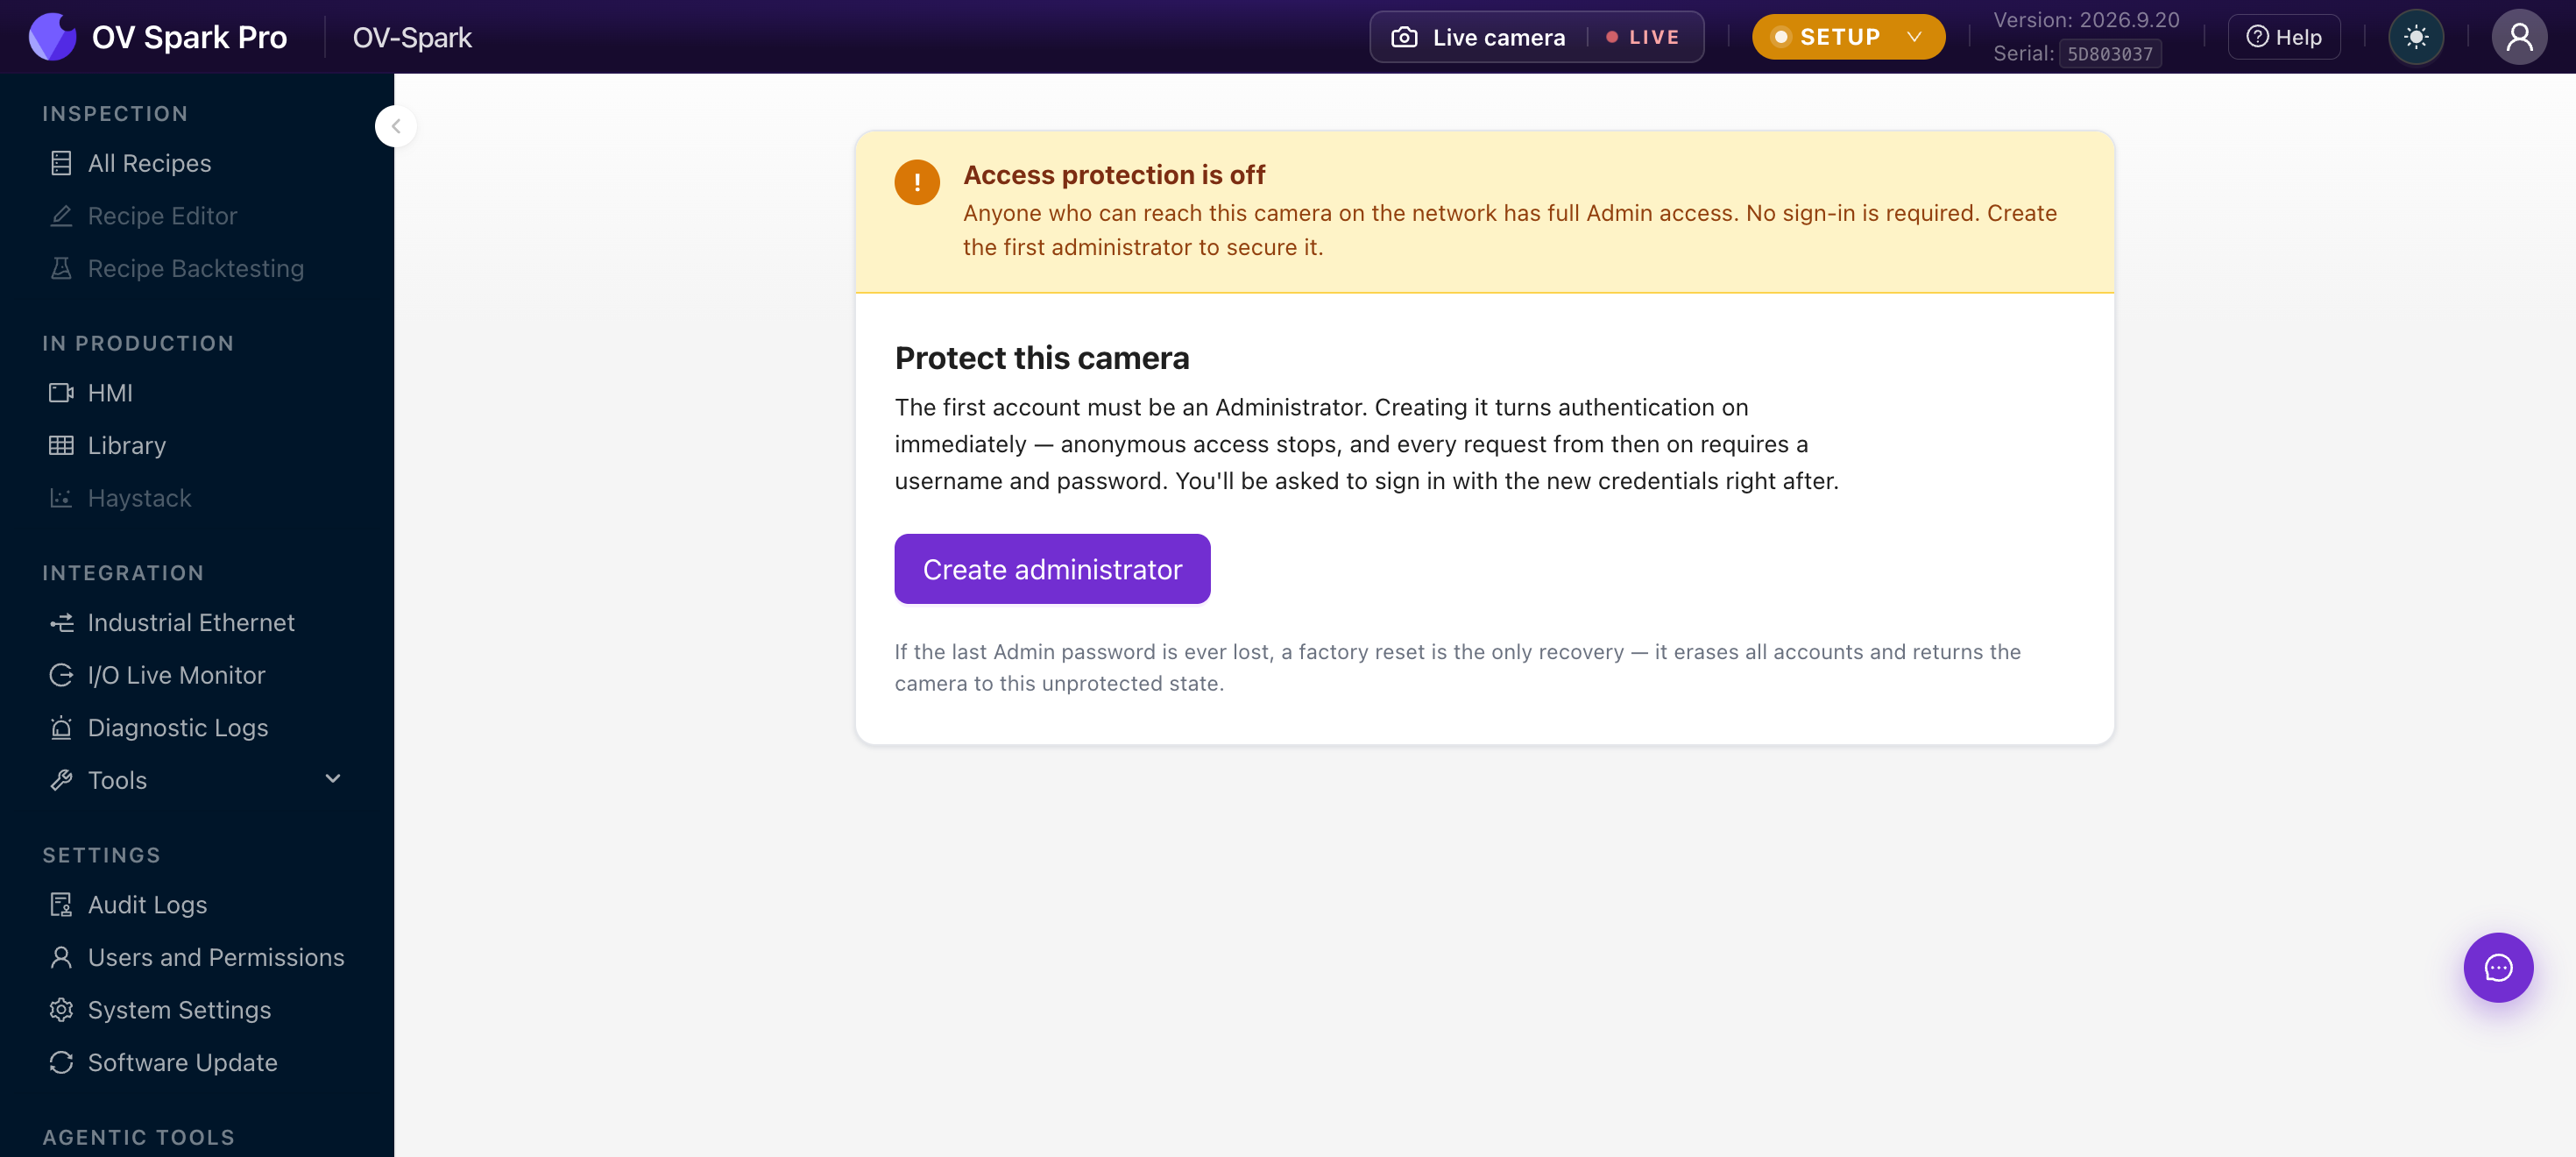
首先保护相机
从未创建过账户的相机处于未受保护状态,页面会明确说明:
访问保护已关闭。 任何能够在网络上访问此相机的人员都拥有完整的管理员权限。无需登录。请创建第一个管理员以保护相机。
这包括任何能够从工厂网络访问它的人员,而不仅仅是站在它面前的人。在未受保护的相机上,任何访客都可以更改程序、修改阈值、重置统计数据或恢复出厂设置,而审计日志将无法追溯到任何人。
在相机接入生产网络之前,请先创建第一个管理员。
创建管理员 用于创建第一个账户。该账户始终为 Administrator(管理员),创建后会立即启用身份验证:匿名访问将停止,此后每个请求都需要用户名和密码。
如果最后一个管理员密码丢失,恢复出厂设置是唯一的办法,这将清除相机上的所有账户、程序、已训练模型和捕获的图像。
请在需要之前,将第一个管理员凭据记录在您所在站点保存设备凭据的位置。
四种角色
| 角色 | 通常是 | 可以 | 不可以 |
|---|---|---|---|
| Admin(管理员) | 产线负责人、控制主管 | 所有操作,包括管理用户和执行破坏性设备操作 | 移除或降级最后一个管理员 |
| Engineer(工程师) | 构建和维护检测 | 配置程序、模型、图像和现场总线;普通系统更改;管理捕获 | 管理用户账户,或执行仅管理员可执行的破坏性操作 |
| Operator(操作员) | 运行工位 | 查看内容和设置;处理捕获,包括允许的注释 | 更改程序、模型、配置或用户 |
| Read-only(只读) | 主管、审计员 | 查看内容、设置和审计信息 | 进行更改,或查看用户目录 |
合理的工厂配置为:一到两个 Admin,为负责调试程序的人员分配 Engineer,为车间人员分配 Operator,为质量和审计人员分配 Read-only。
Operator 可以重置统计数据、触发手动触发、以及固定、注释或删除捕获。这些都是车间现场的操作,不应该需要在凌晨 2 点打电话给工程师。他们不能做的是改变检测的工作方式。
管理账户
Admin 可以看到完整的表格,带有 + 添加用户,以及每行的 重置密码、更改角色 和 删除账户。
相机为您强制执行的保护措施:
- 最后一个 Admin 不能被删除或降级,以确保相机绝不会处于无人能够管理的状态
- 密码最少 8 个字符,相机绝不会显示或返回密码
- 角色更改立即生效,无需重启
- 此处的每项更改都会记录在 审计日志 中
Engineer 以只读方式看到相同的列表。Operator 和 Read-only 用户只能看到自己的账户,并可以更改自己的密码。
关闭保护
有一个关闭访问保护操作,其警告非常直白:此操作会将相机暴露给可达网络上的任何人,不再需要登录,且每位访问者都将获得实际的 Admin 权限。
合法的使用场景是在隔离的工作台网络上恢复相机。这不是为了省去操作员输入密码的麻烦。如果在车间现场登录确实不切实际,请为共享工位分配一个 Operator 账户,而不是完全移除保护。